
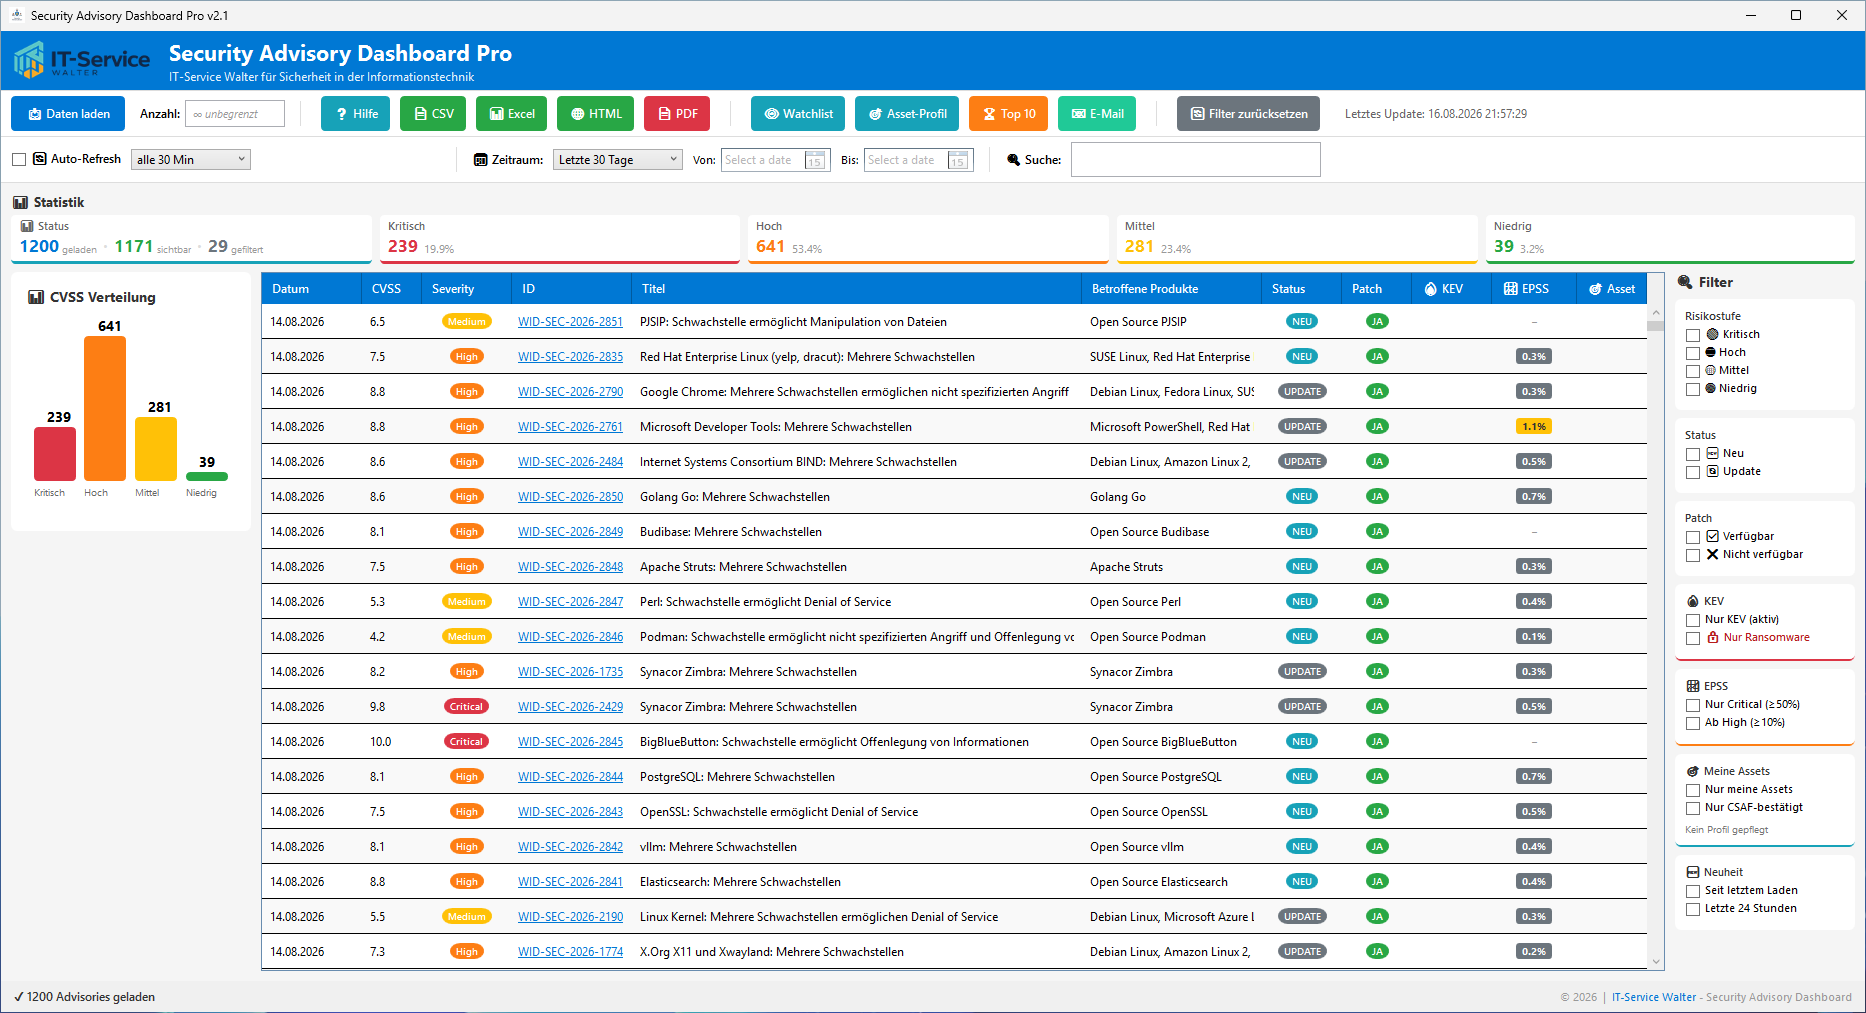
Priority Score automatisch
CVSS × EPSS für jedes Advisory, als farbiges Badge in der Liste, mit Rechenweg in der Detailansicht. Sortierbar, filterbar, exportierbar.
Von 986 Advisories auf 12 – Patch-Priorisierung, die wirklich funktioniert.
Das WPF-Dashboard für Windows-Administratoren und MSPs, das BSI-CERT-BUND-, CSAF-, EPSS- und CISA-KEV-Daten zu einem Priority Score zusammenführt und gegen Ihre eigenen Produkte abgleicht. Schluss mit CVSS-only-Priorisierung. Schluss mit Phantomrisiken.
CVSS beschreibt, wie schlimm eine Schwachstelle theoretisch sein könnte. Nicht, ob sie ausgenutzt wird. Der Unterschied entscheidet darüber, ob Sie Ihre Wochenenden an Phantomrisiken verlieren oder die echten Einfallstore schließen.
EPSS (Exploit Prediction Scoring System, FIRST.org) liefert für rund 280.000 CVEs die Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen. Täglich aktualisiert. Kostenlos. Öffentlich. In der DACH-Region praktisch nicht genutzt.
CISA KEV ist der Katalog der Schwachstellen, die nachweislich in freier Wildbahn ausgenutzt werden. Wenn eine CVE dort steht, gibt es reale Opfer.
| Beispiel-Advisory | CVSS | EPSS | Priority | Konsequenz |
|---|---|---|---|---|
| Oracle Fusion Middleware | 9.8 | 94,3 % | 9.2 | KEV-gelistet · diese Woche patchen |
| JetBrains TeamCity | 9.8 | 93,4 % | 9.1 | diese Woche patchen |
| Atlassian Confluence/Jira | 9.9 | 93,8 % | 9.3 | diese Woche patchen |
| Linux Kernel (eine von 40+) | 9.8 | 0,1 % | 0.0 | regulärer Patch-Zyklus |
| IBM App Connect Enterprise | 10.0 | 0,0 % | 0.0 | kein Drama, planbar |
Von 153 „Critical"-Advisories aus einem 30-Tage-Export bleiben so etwa ein Dutzend übrig, die tatsächlich diese Woche Aufmerksamkeit verdienen. Der Rest darf ins normale Wartungsfenster.
Ein Werkzeug, keine Plattform. Installieren, aktivieren, laufen lassen.
CVSS × EPSS für jedes Advisory, als farbiges Badge in der Liste, mit Rechenweg in der Detailansicht. Sortierbar, filterbar, exportierbar.
Textsuche über Titel, ID und Produkte, dazu Filter nach Severity, KEV, Ransomware, EPSS-Schwellwert, Patch, Zeitraum, Neuheit und Status (neu / aktualisiert). Alle Filter wirken sofort und lassen sich kombinieren.
Eigene produktiv eingesetzte Produkte einmal eintragen (Exchange, Fortinet, Windows Server, Veeam, ESXi …) – das Dashboard meldet sich, sobald etwas Relevantes erscheint.
Ihre Produkte einmal erfassen – mit Hersteller und optionalem CPE-Präfix. Treffer werden am maschinenlesbaren CSAF-Produktbaum des BSI bestätigt, Fehlalarme verworfen.
Neue Advisories zu Ihren Assets melden sich selbst – mit einstellbaren Schwellen für CVSS, KEV und Confidence. Jeder Treffer wird nur einmal gemeldet.
Tägliche Summary-Mail mit Top-5-Priority, KEV-Report, EPSS-Report mit Schwellwert, Watchlist-Check und Asset-Alarm im Intervall. Als SYSTEM oder gMSA. Keine PowerShell-Skripte, kein schtasks.
Titelseite, Statistik-Boxen, saubere Tabellen über beliebig viele Seiten. EPSS- und Priority-Spalten farbcodiert. Erstellt mit PDFsharp.
CSV, Excel (XLSX über ClosedXML), HTML und PDF. Alle Formate enthalten EPSS, Priority Score und KEV-Flag. Der HTML-Bericht ist im Browser durchsuchbar, filterbar und spaltenweise sortierbar.
SMTP-Anbindung über MailKit (STARTTLS oder SSL). Vier Report-Typen plus Asset-Alarm, eigene Empfänger je Report, wahlweise mit HTML- und PDF-Anhang. „Per Mail senden“ verschickt die aktuelle Ansicht direkt.
Advisories, KEV- und EPSS-Daten werden lokal zwischengespeichert, mit mehrstufigem Fallback bei Quellen-Ausfall. Internet weg? Das Tool arbeitet mit den letzten verfügbaren Daten weiter.
Keine Agenten auf Clients. Keine Cloud-Registrierung. Keine Telemetrie. SMTP-Kennwort AES-256-GCM-verschlüsselt im Tresor. Eine Site-Lizenz pro Firma. Made in Germany.
Ein neues Sicherheitsmodell für gespeicherte Zugangsdaten und ein genauerer Asset-Abgleich.
Vier öffentliche, etablierte Quellen – kombiniert zur einzigen Priorisierungs-Metrik, die in der Praxis zählt.
Deutschsprachige Sicherheitshinweise des BSI mit CVSS-Score, betroffenen Produkten, Patch-Status und CVE-Liste. Primärquelle für den DACH-Raum.
Maschinenlesbare Fassung der Advisories mit Produktbaum (Hersteller, Produkt, CPE). Grundlage der Asset-Verifikation.
Exploit Prediction Scoring System. Ausnutzungswahrscheinlichkeit für rund 280.000 CVEs, täglich aktualisiert.
Known Exploited Vulnerabilities Catalog. Schwachstellen mit nachgewiesener aktiver Ausnutzung – inklusive Ransomware-Nutzung und CISA-Behebungsfrist.
Eigenständige WPF-Anwendung. Kein DB-Server, keine Agenten, keine Cloud.
| Plattform | WPF / .NET 10 (RollForward: LatestMajor) |
|---|---|
| Assembly-Name | Security Advisory Dashboard.exe |
| Betriebssystem | Windows 10 / 11, Windows Server 2019 und neuer |
| Excel-Export | ClosedXML 0.105 |
| PDF-Export | PDFsharp 6.2 (WPF) |
| E-Mail-Versand | MailKit 4.17 (SMTP, STARTTLS 587 oder SSL 465) |
| Zugangsdaten | SMTP-Kennwort AES-256-GCM-verschlüsselt im persönlichen Tresor bzw. im geschützten Tresor der geplanten Aufgaben |
| Datenhaltung | Lokal, dateibasiert – kein DB-Server erforderlich |
| EPSS-Cache | Täglich aktualisiert, lokal gespeichert, Fallback auf Zweitquelle und FIRST-API, Offline-Betrieb möglich |
| Scheduled Tasks | 5 vordefinierte Tasks, GUI-gestützte Einrichtung via Windows Task Scheduler, als SYSTEM oder gMSA |
| Protokolle | Eine Datei pro Tag, automatische Aufbewahrung von 30 Tagen |
| Endpoint-Footprint | Keine Agenten auf Client-Systemen |
| Lizenzmodell | Site-Lizenz pro Firma · Einmalkauf · keine Subscription |
| Hersteller | IT-Service Walter · Jörn Walter · Euskirchen |
Antworten auf die Fragen aus jedem Erstgespräch.
Der Priority Score multipliziert den CVSS-Score (theoretische Schwere) mit dem EPSS-Wert (Ausnutzungswahrscheinlichkeit in den nächsten 30 Tagen). Eine CVE auf der CISA-KEV-Liste wird zusätzlich als „dringend" markiert. Damit landen nicht alle CVSS-9.8-Lücken in derselben Schublade – nur die mit realer Bedrohung.
BSI CERT-BUND (Sicherheitshinweise), BSI CSAF (maschinenlesbare Advisories mit Produktbaum), EPSS (FIRST.org) und CISA KEV (Known Exploited Vulnerabilities Catalog). Alle vier Quellen sind öffentlich, etabliert und kostenlos zugänglich. Die CVE-Links in der Detailansicht führen auf die NVD.
Ja. Advisories, KEV- und EPSS-Daten werden nach jedem erfolgreichen Abruf lokal zwischengespeichert. Fällt das Internet aus, arbeitet das Dashboard mit den letzten verfügbaren Daten weiter und zeigt den Offline-Modus mit Cache-Datum. Frische Daten gibt's, sobald die Verbindung zurückkommt.
Nein. Eine einmalige Site-Lizenz pro Firma. Keine Cloud-Registrierung, keine Telemetrie, kein Abo.
Nein. Das Dashboard läuft als eigenständige WPF-Anwendung auf einem Admin-Arbeitsplatz oder Verwaltungsserver. Keine Agenten, keine Endpoint-Installation, keine Telemetrie.
CSV, Excel (XLSX über ClosedXML), HTML und PDF (über PDFsharp). Alle Formate enthalten die EPSS- und Priority-Spalten. Der HTML-Bericht ist im Browser durchsuchbar, filterbar und sortierbar. Der PDF-Report ist kundentauglich – mit Titelseite, Statistik-Boxen und sauberen Tabellen über beliebig viele Seiten.
Fünf Tasks, direkt aus der GUI einrichtbar ohne PowerShell und ohne schtasks: täglicher Summary-Report mit Top-5-Priority-Box per E-Mail, KEV-Report mit aktiv ausgenutzten Schwachstellen, EPSS-Report mit konfigurierbarem Schwellwert (≥ 50 % oder ≥ 10 %), Watchlist-Check im Intervall und Asset-Alarm bei neuen Advisories zu Ihren Produkten. Die Tasks laufen als SYSTEM oder gMSA.
Es ist ein Werkzeug, keine Plattform. Kein Agenten-Rollout, keine sechsstelligen Lizenzkosten, kein Consulting-Projekt für die Einführung. Dafür auch keine Asset-Discovery oder Auto-Remediation. Es liefert genau eines: die Antwort auf die Frage „Was ist heute relevant?" – belastbar, dokumentiert, exportierbar.
Security Advisory Dashboard v2.2 ersetzt 60 bis 90 Minuten Advisory-Sichtung pro Morgen durch einen Blick in die Mail oder das Dashboard. Belastbare Priorisierung statt CVSS-Bauchgefühl. Einmalkauf, On-Premises, ohne Cloud-Pflicht.
Direkter Kontakt zum Entwickler – kein Vertriebs-Trichter, kein Webinar-Funnel. Antwort in der Regel innerhalb eines Werktags.
E-Mail an info@it-service-walter.comIT-Service Walter · Jörn Walter · Euskirchen, Deutschland